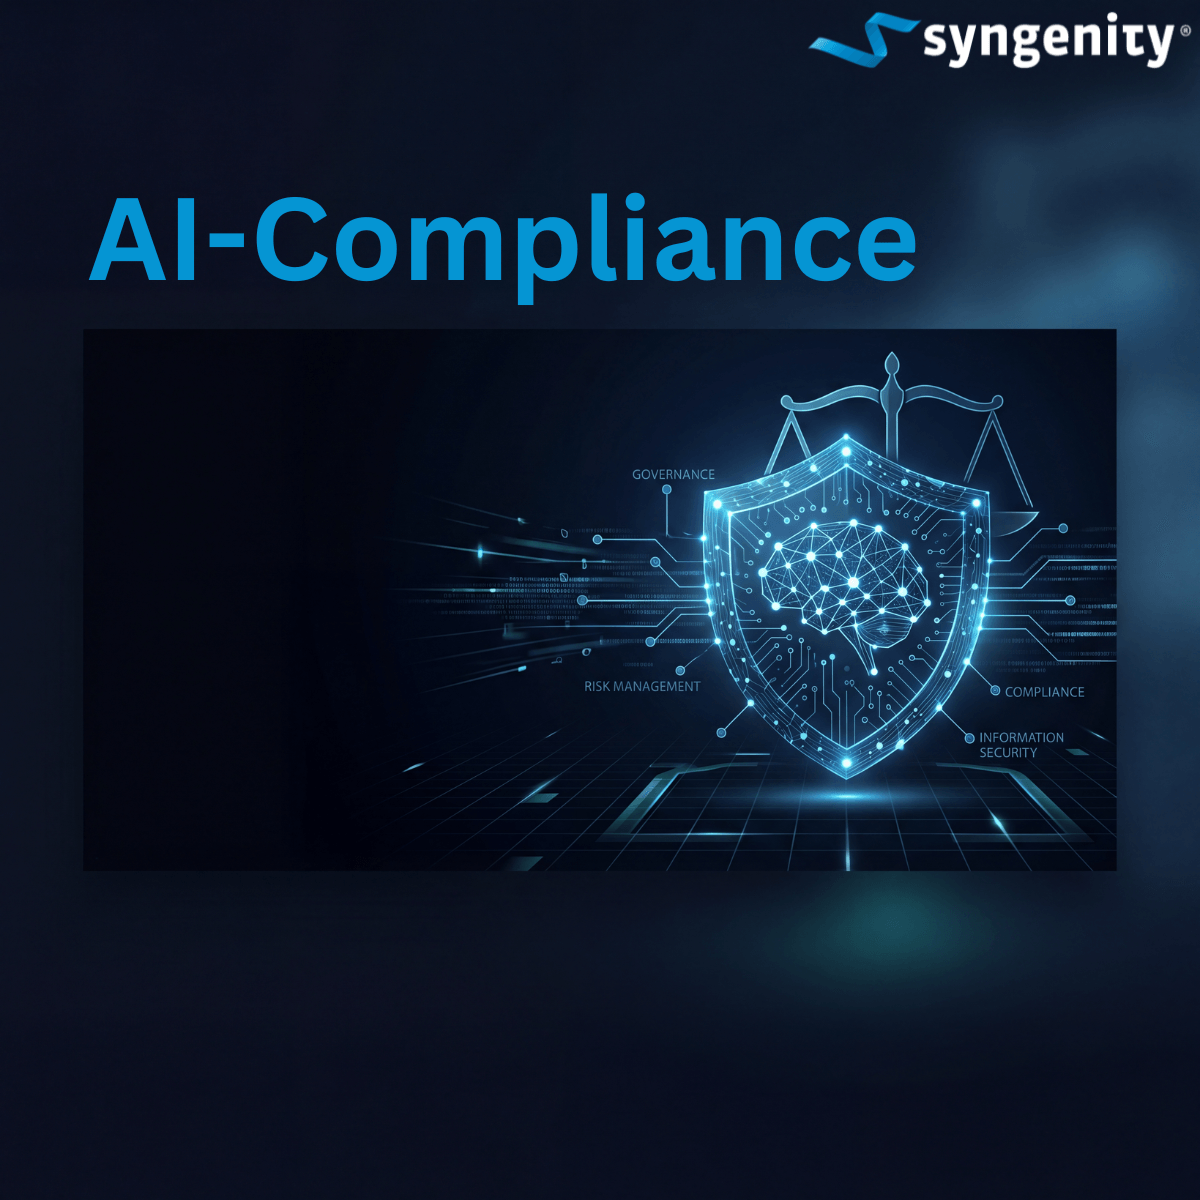
Der EU AI Act bringt seit langem erwartete Klarheit in ein Feld, das für viele Organisationen bislang schwer überschaubar war: die rechtlichen Rollen und Verantwortlichkeiten beim Einsatz von Künstlicher Intelligenz. Mit der zunehmenden Integration von KI‑Systemen in Geschäftsprozesse steigt nicht nur der Nutzen, sondern auch die regulatorische Verantwortung. Eine der zentralen Fragen, die sich Unternehmen nun stellen müssen, lautet: Welche Rolle nehmen wir eigentlich ein? Die Antwort darauf ist entscheidend, denn sie definiert unmittelbar die rechtlichen Pflichten und Haftungsrisiken.
Grundsätzlich unterscheidet der EU AI Act zwischen zwei Hauptrollen: dem Anbieter (Provider) und dem Betreiber oder Anwender (Deployer). Diese Unterscheidung ist keineswegs nur theoretisch. Sie wirkt sich konkret darauf aus, welche organisatorischen, technischen und rechtlichen Maßnahmen ergriffen werden müssen.
Anbieter von KI‑Systemen sind Organisationen, die KI‑Systeme entwickeln oder bestehende Systeme so wesentlich verändern, dass sich ihre Funktion oder ihr Risikoprofil ändert. Diese Rolle ist mit weitreichenden Pflichten verbunden. Anbieter müssen ein umfassendes Risikomanagement etablieren, das potenzielle Risiken für Gesundheit, Sicherheit und Grundrechte systematisch identifiziert und minimiert. Hinzu kommen umfangreiche technische Dokumentationspflichten, die es Behörden ermöglichen sollen, die Konformität des Systems nachzuvollziehen. Für Hochrisiko‑KI sind zudem Konformitätsbewertungen erforderlich, die häufig mit einer CE‑Kennzeichnung einhergehen. Diese Anforderungen setzen ein hohes Maß an Organisationsreife und technischer Expertise voraus.
In der Praxis nehmen jedoch deutlich mehr Unternehmen die Rolle des Deployers ein. Deployers setzen KI‑Systeme in einem beruflichen oder geschäftlichen Kontext ein, ohne selbst als Entwickler aufzutreten. Beispiele sind der Einsatz von KI‑gestützten Recruiting‑Tools, automatisierten Kreditentscheidungen oder intelligenten Analysesystemen. Auch diese Rolle ist keineswegs frei von Verpflichtungen. Deployers müssen die Anweisungen der Anbieter einhalten, insbesondere im Hinblick auf den vorgesehenen Verwendungszweck. Sie müssen sicherstellen, dass eine wirksame menschliche Aufsicht vorhanden ist und dass Mitarbeitende ausreichend geschult sind, um KI‑Ergebnisse kritisch zu hinterfragen.
Besondere Bedeutung kommt bei Hochrisiko‑KI der sogenannten Fundamental Rights Impact Assessment, kurz FRIA, zu. Deployers sind verpflichtet zu prüfen und zu dokumentieren, welche Auswirkungen der Einsatz eines KI‑Systems auf Grundrechte haben kann, etwa auf den Schutz vor Diskriminierung oder auf die Privatsphäre. Diese Bewertung ist kein einmaliger Akt, sondern sollte fortlaufend aktualisiert werden, insbesondere bei Änderungen des Einsatzkontexts oder der Datenbasis.
Was viele Organisationen noch unterschätzen, ist der Umstand, dass AI Compliance kein reines IT‑ oder Rechtsprojekt ist. Es handelt sich um ein klassisches Governance‑Thema. Ohne klar definierte Verantwortlichkeiten auf Management‑Ebene, ohne verbindliche Prozesse und ohne spezialisierte Rollen für KI‑Governance wird es kaum möglich sein, den Anforderungen des EU AI Act dauerhaft gerecht zu werden. Entscheidend ist ein Zusammenspiel aus Strategie, Organisation und Kontrolle. Führungskräfte müssen verstehen, welche KI‑Systeme im Unternehmen eingesetzt werden, zu welchem Zweck und mit welchem Risiko. Mitarbeitende müssen wissen, was sie dürfen, was sie müssen und wo sie Unsicherheiten adressieren können.
Die finanziellen Risiken bei Nichteinhaltung sind erheblich. Der EU AI Act sieht Bußgelder von bis zu 35 Millionen Euro oder bis zu sieben Prozent des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Diese Dimension macht deutlich, dass AI Compliance kein optionales Nice‑to‑have ist, sondern ein unternehmenskritisches Thema. Neben den direkten finanziellen Sanktionen drohen auch Reputationsschäden und Vertrauensverluste bei Kunden, Geschäftspartnern und Aufsichtsbehörden.
Gleichzeitig sollten klare Regeln und definierte Rollen nicht als Innovationshemmnis verstanden werden. Im Gegenteil: Sie schaffen die notwendige Sicherheit, um KI skalierbar und verantwortungsvoll einzusetzen. Unternehmen, die frühzeitig in saubere Strukturen, transparente Prozesse und klare Verantwortlichkeiten investieren, verschaffen sich einen Wettbewerbsvorteil. Sie können schneller neue KI‑Anwendungen einführen, weil rechtliche und organisatorische Fragen bereits geklärt sind.
Ein zentraler Erfolgsfaktor ist daher die ehrliche Bestandsaufnahme. Welche KI‑Systeme werden heute eingesetzt? Wer hat sie ausgewählt, angepasst oder integriert? Welche Daten werden genutzt und welche Entscheidungen unterstützt oder automatisiert? Auf dieser Basis lässt sich sauber bestimmen, ob eine Rolle als Provider, Deployer oder möglicherweise beides vorliegt. Daraus wiederum ergeben sich konkrete To‑dos für Compliance, Governance und Risikomanagement.
Der EU AI Act zwingt Organisationen damit nicht nur zur Einhaltung neuer Regeln, sondern auch zu mehr Klarheit über den eigenen Umgang mit Künstlicher Intelligenz. Wer diese Chance nutzt, schafft Vertrauen und Zukunftsfähigkeit. Klare Rollen und Verantwortlichkeiten sind kein Selbstzweck, sondern das Fundament für einen nachhaltigen und rechtssicheren KI‑Einsatz.
Wenn Sie Unterstützung bei der Einordnung Ihrer Rolle, beim Aufbau einer AI‑Governance oder bei der praktischen Umsetzung der Anforderungen des EU AI Act benötigen, wenden Sie sich gerne an die Syngenity® GmbH unter info@syngenity.com.